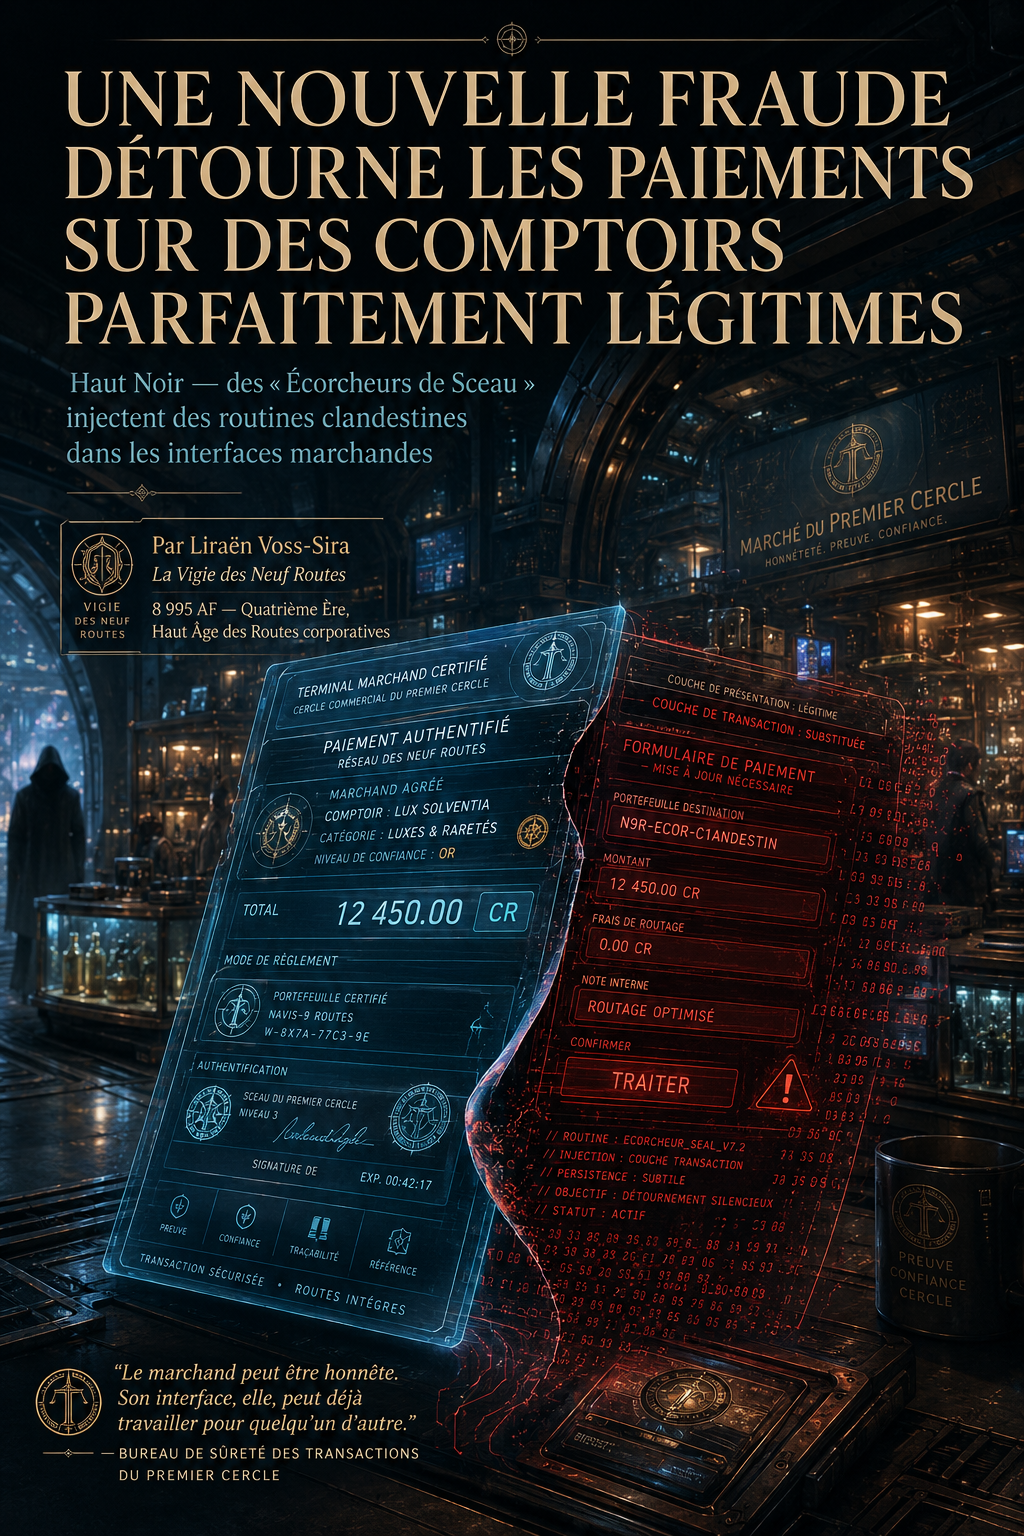
UNE NOUVELLE FRAUDE DÉTOURNE LES PAIEMENTS SUR DES COMPTOIRS PARFAITEMENT LÉGITIMES
Haut Noir — des « Écorcheurs de Sceau » injectent des routines clandestines dans les interfaces marchandes
Par Liraën Voss-Sira La Vigie des Neuf Routes 8 995 AF — Quatrième Ère, Haut Âge des Routes corporatives
« Le marchand peut être honnête. Son interface, elle, peut déjà travailler pour quelqu’un d’autre. »
— Avertissement du Bureau de Sûreté des Transactions du Premier Cercle
Une nouvelle forme d’escroquerie inquiète les autorités de sûreté numérique du Haut Noir. Ces dernières semaines, plusieurs habitants de stations du Premier Cercle ont signalé des prélèvements frauduleux apparus quelques heures ou quelques jours après avoir effectué des achats sur des comptoirs de Trame parfaitement légitimes.
Les marchands concernés n’avaient ni disparu, ni changé de propriétaire, ni créé de fausse adresse. Le problème se trouvait ailleurs : quelqu’un avait modifié leur interface de paiement. La technique est désormais surnommée L’ÉCORCHAGE DE SCEAU, ou, dans l’argot des techniciens, LE RACLETAGE. Le principe est inquiétant précisément parce qu’il est discret.
Le client se trouve bien chez le vrai marchand
Contrairement aux escroqueries classiques, les criminels n’essaient pas nécessairement de convaincre une victime de visiter un faux comptoir, une fausse Maison, une fausse page ou un faux service. Ils compromettent le vrai. Un commerçant peut exploiter son activité pendant des années, posséder les bons certificats, les bonnes évaluations, les bons Sceaux, une identité commerciale parfaitement valide. Puis une routine clandestine est introduite dans un module, une extension, une bibliothèque d’interface, un outil de publicité, un composant de paiement ou un système de gestion extérieur. Le marchand continue à voir son propre commerce, le client aussi, mais au moment de payer, quelque chose a changé.
Une affaire découverte après une commande de repas
L’alerte actuelle serait partie d’un service de livraison alimentaire opérant dans plusieurs anneaux d’une importante station commerciale. Un client commande un repas, remplit son panier, confirme son adresse de livraison, arrive au paiement. L’interface propose normalement plusieurs moyens : Sceau de Route, Compte d’Ancrage, Débit de Maison. Mais ce jour-là, le Sceau de Route a disparu. À sa place apparaît un formulaire demandant directement plusieurs éléments d’authentification bancaire. Le client suppose une modification temporaire, saisit ses références, un fragment d’identification, une validation secondaire, puis erreur.
Le message indique que le paiement a échoué et propose d’utiliser le Sceau de Route. Cette fois, le véritable moyen de paiement apparaît. Le client confirme, la commande passe, le repas arrive. Tout semble normal, et c’est précisément le piège. Le premier paiement n’avait jamais été destiné au marchand. Le formulaire avait transmis les informations à une infrastructure contrôlée par les fraudeurs. Le second paiement, lui, était réel. Ainsi, le commerçant reçoit son argent, le client reçoit sa commande, personne ne voit immédiatement de raison de se plaindre, et les criminels repartent simplement avec les données.
Pourquoi faire échouer le premier paiement ?
Parce qu’une transaction qui échoue peut sembler banale. Une transaction qui vole l’argent du repas immédiatement attire l’attention. Les Écorcheurs veulent éviter cela. Ils ne souhaitent pas interrompre le commerce, ils veulent que le commerce continue. Le client doit repartir en pensant qu’il a simplement rencontré un petit problème technique, le marchand doit continuer à vendre, et plus longtemps l’interface reste compromise, plus le nombre de victimes augmente.
Le détail qui a trahi les fraudeurs
Dans l’un des incidents examinés, le faux message d’erreur était rédigé dans une langue commerciale standardisée du Haut Noir, tandis que le reste du comptoir fonctionnait dans le dialecte local de la station. Un client trouva cela étrange, signala l’anomalie, un technicien examina ensuite le module et trouva la routine étrangère. Parfois, une opération sophistiquée s’effondre à cause d’un détail incroyablement banal.
Comment le code entre-t-il ?
Plusieurs méthodes sont possibles. Les autorités évoquent notamment un module non mis à jour, un compte d’administration volé, un fournisseur compromis, une greffe d’interface ou une autorisation trop large. Un ancien composant présentant une faille connue, un identifiant légitime utilisé par la mauvaise personne, un marchand non directement attaqué mais dont un outil l’est, puis la mise à jour contaminée est distribuée à plusieurs commerces, ou une petite routine clandestine ajoutée au code existant. Le point commun : l’utilisateur final ne peut généralement pas détecter facilement la compromission.
« J’AVAIS VÉRIFIÉ LE SCEAU DU COMMERCE »
C’est l’une des premières réactions des victimes, et elles ont raison. Le Sceau pouvait être parfaitement authentique. Le problème est précisément là. Un certificat répond « À qui appartient ce comptoir ? », mais il ne garantit pas nécessairement « Tout ce qui s’exécute actuellement à l’intérieur de ce comptoir est sain. » La distinction est essentielle. Un appartement peut appartenir à la bonne personne et contenir malgré tout un voleur.
Le vieux problème de la Guerre des Visages Absents
Pour plusieurs spécialistes, cette fraude représente une version commerciale d’une leçon beaucoup plus ancienne. Pendant la Guerre des Visages Absents, les sociétés du Premier Cercle ont appris qu’un ordre pouvait porter la bonne signature et pourtant avoir été détourné, qu’une identité pouvait être authentique tout en étant utilisée dans le mauvais contexte. Les Écorcheurs exploitent la même faiblesse conceptuelle. Le marchand est réel, le Sceau est réel, la session est réelle, mais une portion de la relation ne l’est plus.
La question n’est plus seulement « Qui ? »
Les experts résument désormais la sécurité marchande autour de trois questions. Qui ? À qui appartient le comptoir ? Quoi ? Quel code fonctionne réellement ? Depuis quand ? Cette version correspond-elle encore à celle qui a été contrôlée ? Cette dernière question devient de plus en plus importante, car un système peut être valide hier et compromis aujourd’hui.
Les Sceaux de Route sont-ils dangereux ?
Non. L’attaque actuelle ne démontre pas que les Sceaux de Route ont été brisés. Au contraire, dans plusieurs cas, les fraudeurs ont justement tenté de contourner leur fonctionnement. Ils substituent temporairement une autre interface afin d’obtenir des informations que le mécanisme normal ne leur fournirait pas, puis ils rétablissent le Sceau réel. Il ne s’agit donc pas d’une compromission fondamentale du moyen de paiement, mais de l’environnement qui l’entoure.
Le paiement le plus sûr peut être présenté par une interface compromise
C’est une nuance importante. Une transaction peut utiliser un excellent système cryptographique, mais si un code hostile demande vos données avant que cette transaction commence, la qualité du système suivant ne change rien. Le professeur Thaeren Myrkavel, spécialiste des architectures de confiance, compare cela à une porte blindée : « Vous pouvez construire la meilleure serrure du Premier Cercle. Si quelqu’un place un faux guichet devant la porte et vous demande votre clé avant que vous arriviez jusqu’à elle, la serrure n’a jamais eu l’occasion de vous protéger. »
Les commerçants sont les premiers responsables
Le Bureau de Sûreté insiste particulièrement sur ce point. Il serait tentant de dire aux clients « soyez vigilants », mais certaines fraudes sont presque impossibles à identifier sans connaissances techniques. Un client ordinaire ne peut pas examiner les scripts, les dépendances, les permissions, les modules ou les historiques de modification de chaque commerce avant d’acheter un repas. La responsabilité principale doit donc rester chez les exploitants.
Les recommandations aux commerces
Les autorités recommandent désormais de maintenir les modules à jour, de limiter les autorisations, d’utiliser des identités administratives séparées, d’activer plusieurs facteurs d’authentification, de vérifier l’intégrité des versions, de journaliser les changements et de limiter le code externe. Les anciennes versions sont souvent les premières cibles, un module de présentation ne devrait pas pouvoir modifier un paiement, une seule clé ne devrait pas ouvrir tout, et chaque composant ajouté augmente la surface de confiance.
La politique de contenu ferme
Plusieurs institutions recommandent également ce que les techniciens appellent une politique d’exécution fermée. Le principe : un comptoir annonce à l’avance quelles routines ont le droit de fonctionner, tout élément non prévu est bloqué. Cela réduit la souplesse, les services commerciaux aiment la souplesse, les spécialistes de sécurité aiment beaucoup moins les surprises, et le débat n’est donc pas terminé.
« MAIS NOUS AVONS DES CENTAINES DE MODULES »
C’est précisément le problème. Les commerces modernes utilisent souvent des composants provenant de dizaines de fournisseurs : paiement, livraison, analyse, publicité, personnalisation, stock, traduction, recommandation, assurance, réputation. Chaque composant représente une relation supplémentaire de confiance. Un commerçant peut donc avoir un excellent système interne et dépendre malgré lui d’une petite société dont personne n’a audité les accès depuis trois ans.
La chaîne de confiance est devenue une chaîne de fournisseurs
Une transaction autrefois simple entre client, marchand et banque peut aujourd’hui impliquer le marchand, son hébergeur, son fournisseur d’identité, son module de paiement, son système de livraison, son prestataire de Trame, son outil d’analyse, son assureur, plusieurs API de Maison. Chaque intermédiaire apporte une fonction et une possibilité supplémentaire d’être compromis.
Les Velunarim parlent d’un problème de version
Plusieurs consultants Velunarim interrogés décrivent l’Écorchage de Sceau comme une rupture de continuité de version. Le comptoir que croit utiliser le client n’est plus exactement le comptoir qui a été certifié. Il possède le même nom, le même propriétaire, la même adresse, presque le même comportement, mais une portion supplémentaire existe désormais dans son histoire. Pour les Velunarim, le problème est presque offensant dans sa simplicité : quelqu’un a changé la version sans archiver honnêtement la modification.
Version aurait probablement quelque chose à dire
Les ateliers indépendants utilisent déjà une plaisanterie : « Si votre commerce se fait écorcher, appelez un Velunarim avant qu’il vous explique pendant trois heures pourquoi vous auriez dû l’appeler avant. » Les Velunarim interrogés considèrent cette plaisanterie très exagérée. Nous ne commenterons pas la durée réelle de leurs explications.
Les Ælaren demandent : qui a écrit la modification ?
Pour les archivistes Ælaren, une interface possède également une filiation. Une modification sans auteur identifiable constitue un signal majeur. Certains nouveaux systèmes obligent donc chaque changement sensible à produire une signature, un motif, un historique, une relation avec un mandat. Le code ne doit pas simplement dire « je suis ici », il doit pouvoir répondre « QUI M’A MIS ICI ? »
Les Maïrath demandent qui avait le droit
La réponse maïrathienne est davantage juridique. Quel compte possédait l’autorité ? Cette autorité était-elle légitime ? Était-elle encore valide ? Une grande partie des attaques récentes n’emploierait pas nécessairement une faille technique spectaculaire. Parfois, le criminel obtient simplement un accès réel, avec des droits réels, puis les utilise contre l’intention de l’organisation. Le problème n’est donc pas toujours de casser une serrure, il peut suffire de voler la clé.
Et les utilisateurs ?
Ils peuvent tout de même réduire certains risques. Le Bureau recommande plusieurs comportements : se méfier d’un moyen de paiement qui change soudainement, ne pas saisir davantage d’informations que d’habitude, observer les incohérences, en cas de doute fermer la session, surveiller les transactions après l’achat et révoquer les identifiants compromis.
Si vous utilisez régulièrement le même commerce et que le Sceau habituel disparaît, demandez-vous pourquoi. Une modification peut être légitime, mais elle mérite attention. Un paiement qui demande soudain un identifiant supplémentaire, un fragment complet de compte ou une authentification inhabituelle peut être suspect. Une fraude sophistiquée peut échouer sur un détail : langue différente, police inhabituelle, message étrange, nom du prestataire incorrect, erreur grossière, comportement anormal. Ne recommencez pas immédiatement dans la même interface, utilisez un autre appareil, une interface officielle indépendante ou contactez le marchand. Une fraude peut apparaître plus tard, un prélèvement suspect doit être contesté rapidement, et si vous pensez avoir fourni une information sensible, ne vous contentez pas de surveiller, faites révoquer, remplacer, verrouiller ce qui peut l’être.
Le problème des Greffes de paiement
La situation se complique lorsque les moyens de paiement sont intégrés directement à des interfaces personnelles : bracelets, Greffes, implants, interfaces de poignet. Les transactions deviennent plus rapides, mais l’utilisateur voit parfois moins. Un ancien terminal obligeait à regarder, une Greffe peut valider d’un geste. La sécurité doit donc être conçue pour éviter que la commodité ne devienne l’absence de contrôle.
« JE L’AI VALIDÉ MOI-MÊME »
Oui, mais quoi ? Les spécialistes insistent sur une question qui devient essentielle : « QUE VOYEZ-VOUS EXACTEMENT AU MOMENT DE LA VALIDATION ? » Un bon système doit montrer le montant, le bénéficiaire, la nature de l’opération, et idéalement une preuve indépendante de destination. Sinon, l’utilisateur peut parfaitement authentifier lui-même une fraude. L’authentification forte ne protège pas contre une décision fortement authentifiée mais mal informée.
La fraude par validation
Les criminels cherchent donc de plus en plus non pas à voler la clé, mais à convaincre son propriétaire de l’utiliser. C’est plus simple, et juridiquement beaucoup plus compliqué. Une transaction peut être correctement signée par la victime, le système doit alors déterminer si le consentement était réellement éclairé. La finance du Haut Noir découvre ainsi qu’une signature parfaite peut encore représenter une mauvaise décision. Encore une leçon de la Guerre des Visages Absents.
Les Oranyrim s’inquiètent
Les grandes institutions financières oranyrims suivent l’affaire de près. Leur Économie repose largement sur la confiance entre juridictions. Si un utilisateur commence à croire qu’un comptoir certifié peut voler ses informations, le dommage dépasse la fraude individuelle, il touche la crédibilité du système marchand lui-même. Certaines Maisons financières proposent donc que les interfaces sensibles soient isolées. Le marchand montrerait ses produits, mais la transaction finale s’effectuerait dans un environnement contrôlé par le prestataire financier.
Les commerçants n’aiment pas cette idée
Parce qu’ils perdraient une partie du contrôle sur l’expérience utilisateur. Les Oranyrim répondent qu’une expérience légèrement moins élégante reste préférable à une expérience durant laquelle quelqu’un vole votre compte. Le débat reste très animé.
Le rôle des assureurs
Évidemment, ils arrivent. Plusieurs compagnies envisagent déjà de modifier leurs contrats. Un commerce n’ayant pas mis à jour ses systèmes, segmenté ses accès, activé plusieurs authentifications ou conservé ses journaux pourrait voir sa couverture réduite. Les petits commerçants dénoncent une sécurité conçue pour les Grandes Maisons. Le problème est réel : un atelier indépendant ne possède pas un département entier de contre-infiltration. Les fraudeurs le savent.
Les petits commerces sont donc des cibles parfaites
Ils disposent souvent de moins de techniciens, de moins d’audits, de systèmes plus anciens, mais ils peuvent traiter beaucoup de transactions. Un attaquant n’a pas besoin de voler une banque, il peut compromettre cinquante petits commerces. Chaque cible rapporte peu, ensemble beaucoup. C’est la logique industrielle de la petite fraude massive.
Les Écorcheurs ne volent pas seulement de l’argent
Les données obtenues peuvent permettre d’autres attaques : identité, habitudes, lieu, réseaux commerciaux, relations, horaires. Une transaction alimentaire peut sembler banale, mais plusieurs transactions révèlent où une personne vit, quand elle est présente, quand elle travaille, avec qui elle voyage. Pour un criminel ordinaire, utile. Pour un service corporatif clandestin, un assassin ou une équipe d’extraction, beaucoup plus.
L’ombre de la contre-infiltration
Plusieurs spécialistes craignent donc que certaines opérations présentées comme fraude bancaire soient en réalité des collectes de renseignement. Un paiement compromis peut permettre d’identifier une personne utilisant une identité secondaire, de confirmer sa présence dans une station, de relier deux noms, de découvrir une habitude. Le vol financier pourrait n’être qu’un bonus. Dans le Haut Âge des Routes corporatives, cette hypothèse n’a malheureusement rien de paranoïaque.
Les Agents de traverse connaissent le problème
Les Mandataires francs sont particulièrement exposés. Ils utilisent des stations différentes, des commerces différents, des identités parfois cloisonnées, des moyens de paiement secondaires. Une interface compromise peut relier des éléments qu’ils ont volontairement séparés. Un Agent peut donc perdre beaucoup plus que des crédits : une couverture, un itinéraire, un contact, une identité, ou la localisation de sa Cellule.
La « Liberté de mauvaise Porte »
Les vieux Agents appliquent ici l’une de leurs règles favorites : « NE DÉPENDEZ JAMAIS D’UNE SEULE PORTE. » Pas un seul compte, pas une seule identité, pas un seul moyen de paiement, pas un seul prestataire, pas une seule voie de sortie. La règle paraît excessive jusqu’au jour où la mauvaise infrastructure sait soudain trop de choses sur vous.
Un problème qui ne disparaîtra pas
Les autorités pourront corriger cette attaque, bloquer certains codes, imposer des règles, puis une nouvelle variante apparaîtra. Parce que le cœur du problème n’est pas le formulaire actuel, il est la confiance. Nous construisons des systèmes de plus en plus pratiques en permettant à davantage de composants de travailler ensemble. Chaque nouvelle relation apporte un service et une nouvelle manière pour quelqu’un de se glisser entre les deux.
Le conseil le plus simple
Le Bureau termine son avertissement par une recommandation qui paraît presque dérisoire : « Lorsque quelque chose change au moment où l’on vous demande de donner accès à votre argent, ralentissez. » Cela ne protégera pas de tout, mais la plupart des fraudes modernes reposent sur la vitesse. Cliquez, validez, continuez, réessayez, ne pensez pas. Les criminels savent qu’un utilisateur cherchant seulement à terminer son achat est beaucoup plus facile à manipuler qu’un utilisateur qui s’arrête et demande « POURQUOI CETTE PORTE N’EST-ELLE PLUS LA MÊME QU’HIER ? »
Que faire après un paiement suspect ?
Bloquez ou révoquez les identifiants exposés sans attendre le premier vol. Contactez le prestataire financier et signalez la transaction. Prévenez le marchand, il peut ne rien savoir de la compromission. Conservez les preuves : heure, montant, interface, message d’erreur, capture, identité du comptoir. Signalez l’incident au service local de sûreté, au prestataire financier ou au Bureau de Sûreté des Transactions selon la juridiction. Surveillez les utilisations secondaires, car le premier objectif peut ne pas avoir été l’argent.
Sept signes d’une interface potentiellement compromise
Le moyen de paiement habituel a disparu. On demande soudain davantage d’informations. La langue ou le style change. Une nouvelle fenêtre apparaît sans raison claire. L’identité du bénéficiaire ne correspond pas exactement. Une erreur étrange survient immédiatement après la saisie. Le système propose ensuite de reprendre avec le moyen de paiement qui était normalement disponible dès le départ. Un seul signe ne signifie pas fraude, plusieurs méritent de s’arrêter.
L’Écorchage de Sceau rappelle une vérité désagréable du Premier Ciel. Nous avons consacré des générations à apprendre comment savoir à qui nous parlons. Nous avons créé des Sceaux, des certificats, des témoins, des identités déposées, des chaînes de continuité. Mais aucune infrastructure de confiance ne peut se contenter de demander « EST-CE BIEN LA BONNE PORTE ? », elle doit également demander « QUELQU’UN A-T-IL MODIFIÉ CE QUI SE TROUVE DERRIÈRE DEPUIS LA DERNIÈRE FOIS ? »
Les fraudeurs du Haut Noir viennent simplement de découvrir qu’il est parfois beaucoup plus facile de laisser intact le nom au-dessus de la porte et de remplacer le comptoir derrière. Et pendant que le client reçoit son repas, son colis, sa pièce de rechange, et pense que la transaction s’est finalement bien déroulée, quelqu’un qu’il ne verra jamais possède déjà les informations nécessaires pour commencer la suivante.
Liraën Voss-Sira Chroniqueuse des usages de Trame, des fraudes commerciales et des infrastructures civiles. La Vigie des Neuf Routes — 8 995 AF.
→ 60 — Dæl : Guerre, aventure, danger et transformation
→ 68 — Enquêtes et sécurité
→ Une nouvelle fraude détourne les paiements sur des comptoirs parfaitement légitimes — Haut Noir : des « Écorcheurs de Sceau » injectent des routines clandestines dans les interfaces marchandes
Cote canonique : 68-PER-P-SRC-AUR